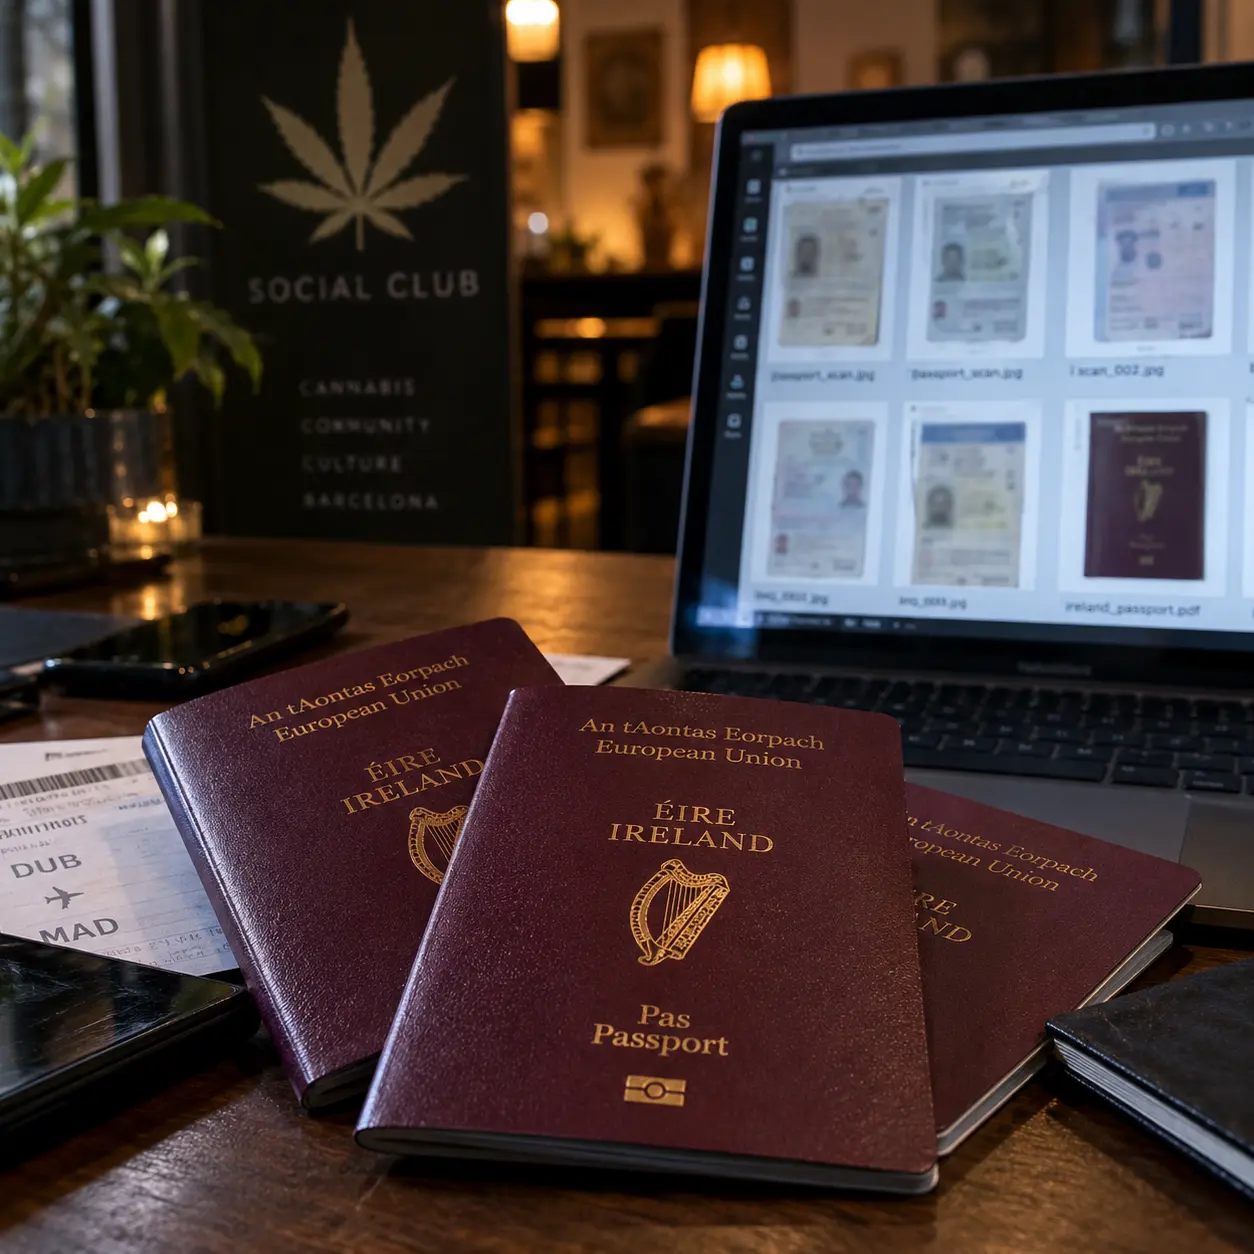

Aproape 12.000 de pașapoarte irlandeze s-ar fi aflat printre documentele de identitate care au putut fi accesate public online după descoperirea unor vulnerabilități într-un sistem folosit de cluburi de canabis din Spania. Cazul implică o companie de software înregistrată în Irlanda, iar Comisia pentru Protecția Datelor din Irlanda a confirmat că discută cu firma în legătură cu incidentul.
Documentele irlandeze făceau parte dintr-un volum mult mai mare de date. Potrivit informațiilor publicate de The Journal, aproximativ 985.000 de pașapoarte și alte acte de identitate ale membrilor unor cluburi din Spania ar fi putut fi accesibile pentru o perioadă în lunile mai și iunie, posibil chiar mai mult. O evidență realizată de cercetătorul în securitate care a analizat sistemul indica aproximativ 12.000 de pașapoarte irlandeze și circa 30.000 de documente din Statele Unite.
Datele erau gestionate prin software furnizat de Cannabis Club Systems, cunoscută și sub numele Nefos Solutions, companie înregistrată în Irlanda și cu adresă declarată în Harcourt Street, Dublin 2. Sistemul este utilizat de cluburi de canabis din Spania pentru administrarea membrilor, vânzări și verificarea identității. La înscriere, personalul cluburilor poate încărca documentele de identitate ale membrilor într-un sistem online pentru verificare.
Cluburile de acest tip funcționează în Spania pe baza unui model cu acces rezervat membrilor. Persoanele trebuie să se înregistreze și să demonstreze că au vârsta necesară înainte de a putea consuma canabis în spațiile respective. Estimările citate de publicația irlandeză indică între 1.000 și 2.000 de asemenea cluburi în Spania, ceea ce explică volumul foarte mare de documente gestionate de platformă.
Problema de securitate ar fi permis accesarea documentelor prin adrese publice de internet, fără o parolă care să protejeze fiecare fișier. Investigațiile tehnice publicate anterior în Statele Unite au relatat că un cercetător în securitate a descoperit documentele în timp ce analiza aplicația și infrastructura platformei. Una dintre problemele raportate privea inclusiv o cheie tehnică utilizată pentru procesarea plăților, care ar fi fost stocată în aplicație într-un mod nesigur.

Compania a declarat în iunie că a suspendat temporar anumite servicii ale platformei pentru a-și verifica sistemele de securitate. Directorul tehnic Andreas Nilsen a spus atunci că vulnerabilitățile identificate au fost remediate și că punctele prin care informațiile puteau fi accesate nu mai sunt disponibile publicului. Compania a afirmat totodată că nu a găsit dovezi că informațiile personale ar fi fost preluate, publicate sau distribuite de alte persoane în afara cercetătorului care a descoperit problema.
Această distincție este importantă. Faptul că documentele ar fi putut fi accesate public nu înseamnă automat că toate cele aproximativ 12.000 de pașapoarte irlandeze au fost copiate sau folosite fraudulos. Compania susține că nu există dovezi în acest sens, iar investigația privind eventualul acces neautorizat anterior descoperirii vulnerabilității continuă. Comisia pentru Protecția Datelor nu a stabilit până acum existența unei încălcări a legii de către companie.
Riscul pentru persoanele afectate rămâne însă semnificativ deoarece un pașaport conține informații care pot fi exploatate în fraude de identitate și tentative de înșelăciune. Specialistul irlandez în securitate informatică Brian Honan a explicat că documentele de identitate oferă infractorilor informații valoroase pentru construirea unor fraude credibile. Asocierea documentului cu apartenența la un club de canabis poate adăuga un alt nivel de sensibilitate, mai ales dacă datele ar putea indica utilizarea canabisului în scop medical.
Regulamentul european privind protecția datelor impune standarde stricte companiilor care gestionează asemenea informații. Organizațiile trebuie să limiteze accesul, să construiască sistemele astfel încât protecția datelor să fie integrată încă din faza de proiectare și să ia măsuri tehnice adecvate riscului. Pentru încălcările grave, sancțiunile prevăzute de legislația europeană pot ajunge la 20 de milioane de euro sau 4% din cifra de afaceri anuală globală, în funcție de situație.
Pentru persoanele din Irlanda care au folosit asemenea cluburi în Spania, informația relevantă în acest moment este că existența unui document în sistem nu dovedește că acesta a ajuns efectiv la infractori. Compania a afirmat că intenționează să comunice cu toate persoanele ale căror date ar fi putut fi expuse, în timp ce autoritatea irlandeză pentru protecția datelor continuă să analizeze cazul. Până la finalizarea verificărilor, amploarea exactă a accesului neautorizat și eventualele consecințe pentru deținătorii documentelor nu sunt încă stabilite.